Phishing é a ciberameaça mais comum no local de trabalho
Foto: ENISA
No mês em que se assinala o “Mês Europeu da Cibersegurança”, o novo Eurobarómetro da Comissão Europeia verifica que três em cada quatro trabalhadores enfrentaram ciberameaças.
Os trabalhadores na União Europeia depararam-se cada vez mais com mensagens de correio eletrónico, mensagens ou ligações suspeitas no local de trabalho, de acordo com um novo inquérito Eurobarómetro publicado pela Comissão Europeia no início do “Mês Europeu da Cibersegurança”, que se assinala ao longo de outubro. Os resultados divulgados nos 27 Estados-membros, apontam que três em cada quatro trabalhadores na União Europeia são alvo deste tipo de situações.
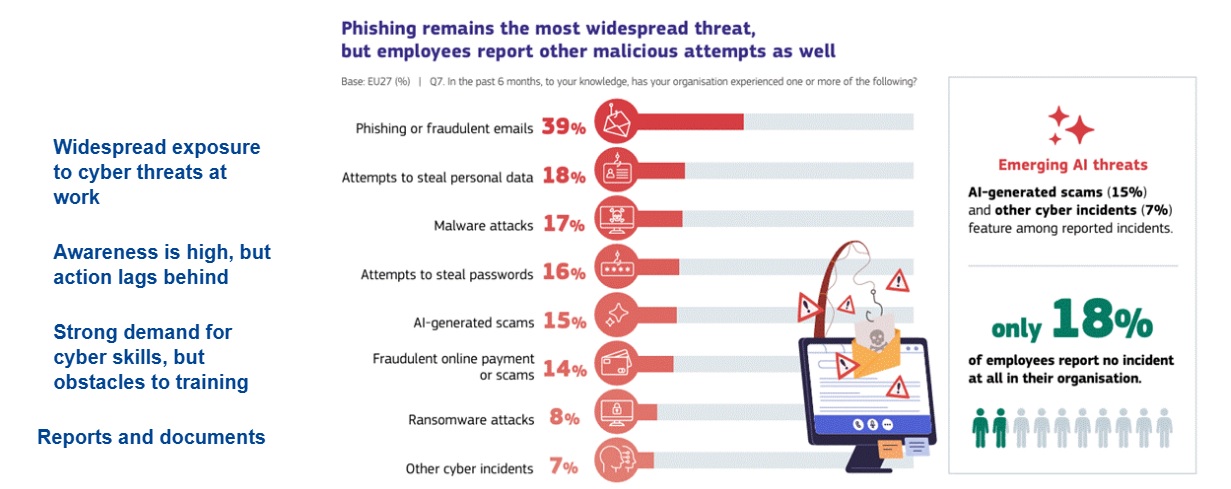
O conjunto das ameaças cibernéticas conhecidas, o phishing foi a mais comum no local de trabalho, com 39 % dos funcionários a denunciar mensagens fraudulentas ou sítios Web concebidos para roubar dados ou obter acesso não autorizado.
Os funcionários também relataram tentativas de roubar dados pessoais (18%) e senhas (16%), ataques de malware (17%) e fraudes geradas pela inteligência artificial (IA) (15%).
Os resultados do Barómetro referem uma lacuna entre a consciência e a prática diária. Enquanto 83% disseram que as potenciais consequências dos ataques cibernéticos são graves, apenas 48% disseram que podem reconhecer um vídeo falso gerado por IA. No geral, apenas 18% disseram que a organização não sofreu nenhum incidente cibernético, até onde sabem.
Os próprios funcionários reconhecem o comportamento de risco, especialmente em relação ao phishing e à gestão de senhas. Entre os que utilizam sistemas e ferramentas digitais no trabalho, 76 % afirmaram que clicar numa ligação sem verificar o remetente é arriscado.
É semelhante a percentagem daqueles que afirmou ser arriscada a utilização da mesma palavra-passe para contas privadas e profissionais (74 %), enquanto 69 % afirmaram que a partilha de informações relacionadas com o trabalho nas redes sociais representa um risco. A maioria dos funcionários também sabe que deve denunciar emails suspeitos e instalar atualizações de software.
Contudo, a realidade comprova que apesar deste conhecimento, muitas vezes não se traduz na prática diária. Enquanto 72% disseram que podiam identificar e-mails suspeitos, 54% disseram que verificam o remetente antes de abrir links e apenas 50% disseram que bloqueiam sempre o computador ao sair da estação de trabalho.
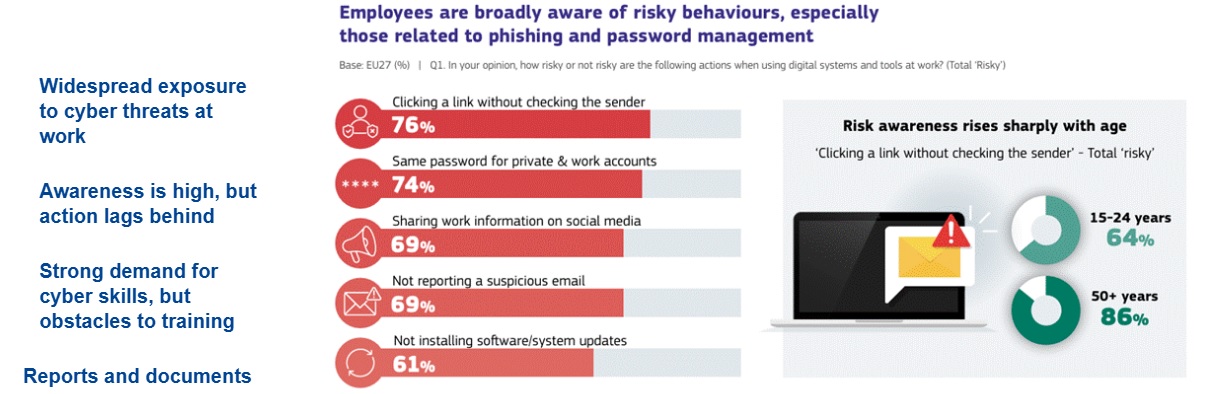
Os hábitos básicos de ciber-higiene – e como verificar os remetentes antes de abrir ligações ou utilizar palavras-passe fortes – são comuns, mas diferenciadas entre os trabalhadores, aumentando fortemente com a idade. Tal como acontece com a sensibilização para os riscos que também aumentam significativamente com a idade. Nesta medida, o relatório, salienta a necessidade de formação específica, em especial para os trabalhadores mais jovens com idades compreendidas entre os 15 e os 24 anos.
Organizações devem preparar-se
De acordo com o inquérito, embora a maioria dos trabalhadores considere que a sua empresa é eficaz na proteção contra ciberataques, apenas cerca de metade das empresas dispõe de medidas essenciais em matéria de cibersegurança.
60% dos trabalhadores (seis em cada dez) afirmaram ter recebido formação em cibersegurança no ano anterior, embora a participação diminua acentuadamente nas organizações/empresas de menor dimensão. Por sua vez, 85% estavam interessados em melhorar as suas competências de cibersegurança, sendo que a falta de tempo é apontada por 26% como a principal barreira. Estes resultados surgem numa altura em que a União Europeia está a aplicar regras de cibersegurança em setores críticos, produtos conectados e serviços digitais.
Comentários